Forex Roboticsは、Ubuntuサーバ向けの脆弱性対策ツール「kevward」を公開しました。
CISA KEVとの照合や攻撃元IPの遮断、侵入痕跡の検知に対応します。
AGPL-3.0のオープンソースとして、1ホストからの防御運用を支援します。
記事の概要
Forex Robotics株式会社は、Ubuntu 22.04 LTSと24.04 LTSに対応するkevwardを公開しました。
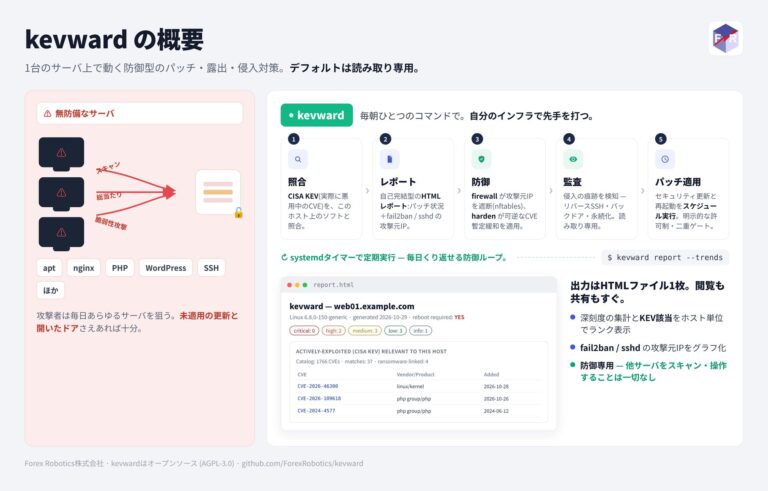
kevwardは、CISA KEV(悪用が確認された脆弱性カタログ)と稼働ソフトウェアを照合します。
fail2banやsshdの認証ログから、攻撃元IPやブルートフォースの状況をHTMLで可視化します。
攻撃元IPをnftablesのブロックリストで遮断し、CVE対応の暫定緩和策を再起動後も再適用します。
セキュリティパッチの適用やメンテナンス時の再起動もスケジュール化できます。
リバースSSHトンネルやバックドア通信、cronなどの永続化痕跡を読み取り専用で検知します。
対応サービスはnginx、Apache、MySQL、MariaDB、PostgreSQL、Redis、PHP、Node.jsなどです。
開発では「Human-directed, AI-built」を掲げ、AIエージェント向けガイドも公開しています。
記事のポイント
- CISA KEVと照合: 稼働ソフトウェアとCISA KEVを照合し、自ホストに関係する脆弱性を抽出します。
- 防御と監査を一元化: IP遮断や暫定緩和策の再適用に加え、侵入後の永続化痕跡も検知します。
- AI参加を想定したOSS: AGPL-3.0で公開し、AIエージェント向けに使命やルール、貢献手順を示します。
このニュースがもたらす影響
- 導入を検討する企業: サーバ管理者は、稼働ソフトウェアと悪用確認済み脆弱性の照合から優先順位をつけ、パッチ適用や再起動まで含む運用計画を見直すきっかけにできます。
- OSS開発者: AIが実装に関わる前提で使命やルール、貢献手順を整える考え方が示されたため、AIエージェントを参加者とする開発運営を検討しやすくなります。
- セキュリティ事業者: 脆弱性の確認、攻撃元IPの遮断、侵入痕跡の監査を一つの運用にまとめる構成は、個別機能ではなく防御業務全体での差別化を求める可能性があります。
このニュースの背景
PHPをはじめとする各種ソフトウェアの脆弱性や、外部からのサイバー攻撃による情報漏えいが相次いで報じられています。
一方で、現場のサーバ管理者が自分のサーバで何をすべきかを具体的に示す実践的な対策は、十分に提供されていないとされています。
セキュリティ専門家が限られるなか、AIは脆弱性の発見や攻撃分析、防御ツールの開発に活用できる可能性があります。
関連するニュース
- Hexabaseが社内設置型AI基盤「AI-SecBox」を提供し、脆弱性の検知から修正案の検証までを毎日支援します。
- CoWorkerがPHP2Shellを対象に、端末の侵害有無を確認する調査と対応相談の受付を始めました。
- 株式会社ウォーカーが、日本語でPCを点検できるAIエージェント向けスキルを無料公開しました。
詳しい記事の内容はこちらから(引用元)
Forex Robotics株式会社のプレスリリース(2026年11月2日 00時00分)Forex Robotics、…

https://prtimes.jp/main/html/rd/p/000000018.000016400.html